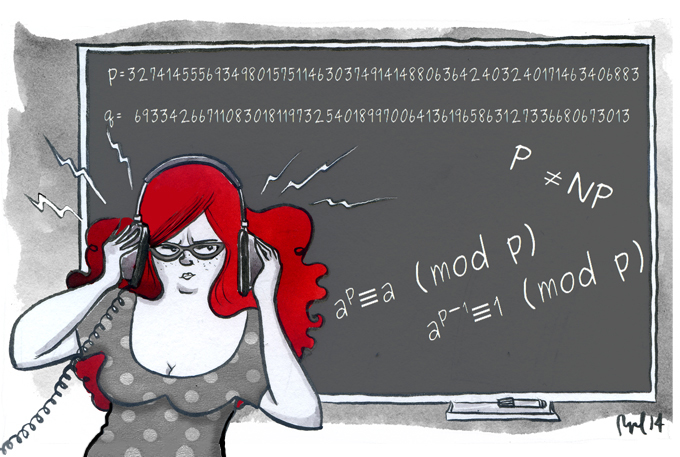
Hace poco más de un mes, al llegar a clase, un alumno me contaba que había leído que alguien había conseguido reventar una clave RSA de 4096 bits sin más que poner un teléfono móvil cerca del ordenador y grabando los sonidos que el procesador del mismo emitía al tratar de decodificar un mensaje (no se asusten, voy a explicar qué significa todo esto más unas líneas más abajo). Tal y como está el patio, me alegró la tarde porque me pareció una noticia sorprendente y, francamente, este tipo de descubrimientos me parecen obras de arte de las que nunca aparecerán en las paredes de ninguna galería. Pero es ¡acojonante! Si bien me alegró mucho más el hecho de que Miguel Ángel, mi alumno, llegase a clase contento por haber descubierto esto mismo y lo quisiera compartir con esa señora con gafas que le explica, entre otras cosas, aritmética modular.
Esa misma tarde, en aquella misma clase, me lamentaba en plan abuela cebolleta de que este tipo de noticias tan espectaculares no tuvieran más repercusión en la prensa, toda vez que la criptografía domina nuestras vidas más que cualquier aspirante a chef de cocina, y sobre todo ahora que el señor Edward Snowden está tan de moda y ha conseguido burlar los controles de la NSA gracias a un sistema de correo, Lavabit, que no ha podido ser decodificado por la citada agencia y que, claro, como es normal, ha sido eliminado por la misma. Tonterías a la NSA, vamos hombre…
El caso es que, bueno, pensé, quizá no es que no interesen este tipo de noticias, sino simplemente, que no todo el mundo conoce cómo funciona el sistema RSA de criptografía o, incluso, no somos conscientes de la importancia de los sistemas de encriptación de información en nuestro día a día. Así que con mi vocación de maestra (o de abuela cebolleta) he decidido tratar de explicarlo un poco, con la ilusión de que todos podamos disfrutar de este tipo de descubrimientos y ¿quién sabe?, a lo mejor también sirve para evitar la masturbación. Claro que tengo que confesar que espero que el conocimiento de este método criptográfico no afecte a la vida sexual de nadie, que ya nos tienen bastante jodidos.
Vamos al lío. Advierto a mis estudiantes de que esto es un artículo de divulgación y que el rigor con el que se explican aquí las cosas no será suficiente en los exámenes. Ni mucho menos.
Este artículo de nuestro archivo está completo para lectores registrados. Registrarse es gratis y solo lleva un minuto.
Una pequeña puntualización. Lo que ha hecho Shamir en su experimento es conseguir la clave privada, no romper el cifrado.
Gracias por el artículo.
Muchas gracias a ti.
Conseguida la clave privada, se puede romper el cifrado.
Sin la menor duda, y preguntársela al usuario es la manera más sencilla de conseguirla – y funciona en la mayoría de los casos – pero no se considera «romper» el cifrado.
Un criptosistema depende de varios elementos, no sólo del algoritmo matemático que cifra los datos. La elección de contraseñas, su almacenamiento, o vulnerabilidades del programa (recuperar información sin cifrar de la RAM) o del hardware, como en este caso, tiran por tierra la efectividad del cifrado pero no porque haya nada malo en el cifrado propiamente dicho.
¿No es lo mismo que hizo el protagonista de Juegos de guerra con una grabadora?
igual he entendido mal la frase pero, al principio cuando has dado ejemplos de números primos has puesto un 9. :S
Pequeño error en la siguiente lista dada de números primos: «el 2, 3, 5, 7,—>9<—, 11".
Sigo leyendo.
¡Ojo que el 9 no es primo y lo tienes en los ejemplos! :-)
Ops, efectivamente, se coló el 9 con los primos, ¡arreglado!
¡Muchas gracias! :)
Justo leo esto días después de haber hecho un examen de Redes de Computadores (en el cuál entraba la encriptación, claro) ¡me persiguen las claves!
Muy interesante, así como bien explicado, Clara.
Si alguien quiere profundizar, le recomiendo: https://www.coursera.org/specialization/cybersecurity/7?utm_medium=listingPage
Muy buen articulo, despierta interés por la computación y el funcionamiento de la seguridad en internet. Una pregunta, ¿Esto se puede comparar al cifrado de contraseñas personales y bancarias?
Por regla general, no. Como se puede deducir del método que ha explicado Clara, cifrar un mensaje con criptografía de clave pública es lentísimo; hay que coger el mensaje, interpretado como un número, y elevarlo a una potencia de hasta 4096 dígitos binarios.
Por lo general la criptografía de clave pública solo se utiliza para enviar información, pero nunca para almacenar información. Incluso cuando se envía información lo que se hace es cifrar la información con un algoritmo de clave simétrica (la clave para cifrar es la misma que para descifrar), que son mucho más rápidos para una seguridad equivalente, y lo único que se cifra con clave pública es la clave que se ha usado para cifrar el contenido del mensaje con el otro sistema.
Gracias por el artículo, muy ilustrativo.
Sólo una puntualización, evitemos usar «encriptación/encriptar» cuando lo correcto es cifrado/cifrar, especialmente en artículos que sirvan de referencia como éste.
Sé que la RAE lo incluirá tarde o temprano, pero la RAE hace muchas barbaridades (por lo de tomar palabras de pueblos bárbaros, claro) :-)
He venido hasta los comentarios sin leer lo demás solo para ver si alguien veía este detalle ya que me llamó la atención que ella lo hiciera.
Ahora si iré a leer.
Pingback: Snowden y sus primos
¿Qué es el arte? ¿Y tú me lo preguntas, Clara Grima? Arte eres tú.
Interesante artículo. Quisiera mostrar un pequeño apunte al respecto: La seguridad del sistema RSA descansa en el hecho de que el progreso tecnológico a la hora de factorizar números grandes (mayores que un gúgol) es lo suficientemente lento como para que un ordenador actual necesite un número de cálculos que aumentan exponencialmente con el número N que se desea factorizar, y por tanto la tarea se vuelve impracticable.
En otras palabras, la seguridad de RSA se basa en una complejidad de cálculo que no ha sido demostrada de forma rigurosa, es decir, matemática. Esto puede acarrear graves problemas cuando los ordenadores cuánticos sean una realidad (aún quedan bastantes años), pero tarde o temprano ese día llegará y para entonces el proceso de factorización será tan sencillo como la multiplicación. De ahí a que se haya estado estudiando en los últimos 20 años en lo que se conoce como criptografía cuántica, donde queda garantizada la seguridad de la distribución de claves debido a que se parte de las leyes de la mecánica cuántica y no de la vaga certeza de una complejidad computacional que imposibilite el espionaje en la práctica.
Sé que todo esto no tiene cabida en un artículo introductorio sobre el tema, pero es interesante tenerlo en cuenta de cara al futuro.
no acabo de ver por que hace falta calcular d modulo (p-1)x(q-1), pero es que soy muy burra, el inverso de e siempre podrias hacerlo con tal de que e y lo que uses fuesen primos entre si, no? (bezout dixit…)
Si Laura, el inverso siempre existiría. Pero lo que necesitas es que además el descifrado realmente descifre. Es decir, que cuando elevas el número a «d» vuelvas a obtener la palabra original.
Cuando Clara dice «e y d son inversos y se cancelan», eso en realidad tiene más miga detrás (que ella no cuenta para no sobrecargar), interviene el Teorema de Euler, y para eso necesitas que el módulo sea (p-1)*(q-1), que es precisamente la «función de Euler» de n.
Pingback: El Ministerio de la Verdad - Jot Down Cultural Magazine